

 Magyarmagyar
Kártyatesztelő támadások megelőzése és kezelése
Hogyan ismered fel a kártyatesztelést, mit tegyél, ha támadás ér, és hogyan előzheted meg.
A kártyatesztelés (más néven „carding” vagy „card checking”) csalási forma: valaki nagy mennyiségű ellopott bankkártyaadatot szerez, és megpróbálja kideríteni, melyik kártya érvényes. Jellemzően több kis értékű vásárlást indít, mindegyiket másik kártyával, hogy a kártyabirtokosok és a bankok ne vegyék észre. Ha a vásárlás sikerül, a támadó tudja, hogy a kártya működik, így „ellenőrzött” kártyaként drágábban eladhatja, vagy nagyobb csalásra használhatja.
A támadás megnövelheti a tranzakciós díjakat, jóváírási kérelmeket (chargeback) és vitákat okozhat, ha a jogos kártyabirtokosok idegen tranzakciókat látnak, és árthat a bolt hírnevének. Ritka, de az online üzlet elkerülhetetlen kockázata. A fizetési megoldásoknak lehetnek beépített védelmei, de a csalás elleni védelemért végül te vagy felelős.
Hogyan ismered fel
Szekció neve “Hogyan ismered fel”Gyakori jel, hogy hirtelen sok rendelés kap Sikertelen állapotot. Ezekhez több megjegyzés is tartozhat a kártya elutasításáról, mert a támadók rövid idő alatt több száz vagy ezer ellopott kártyaszámot is kipróbálhatnak.
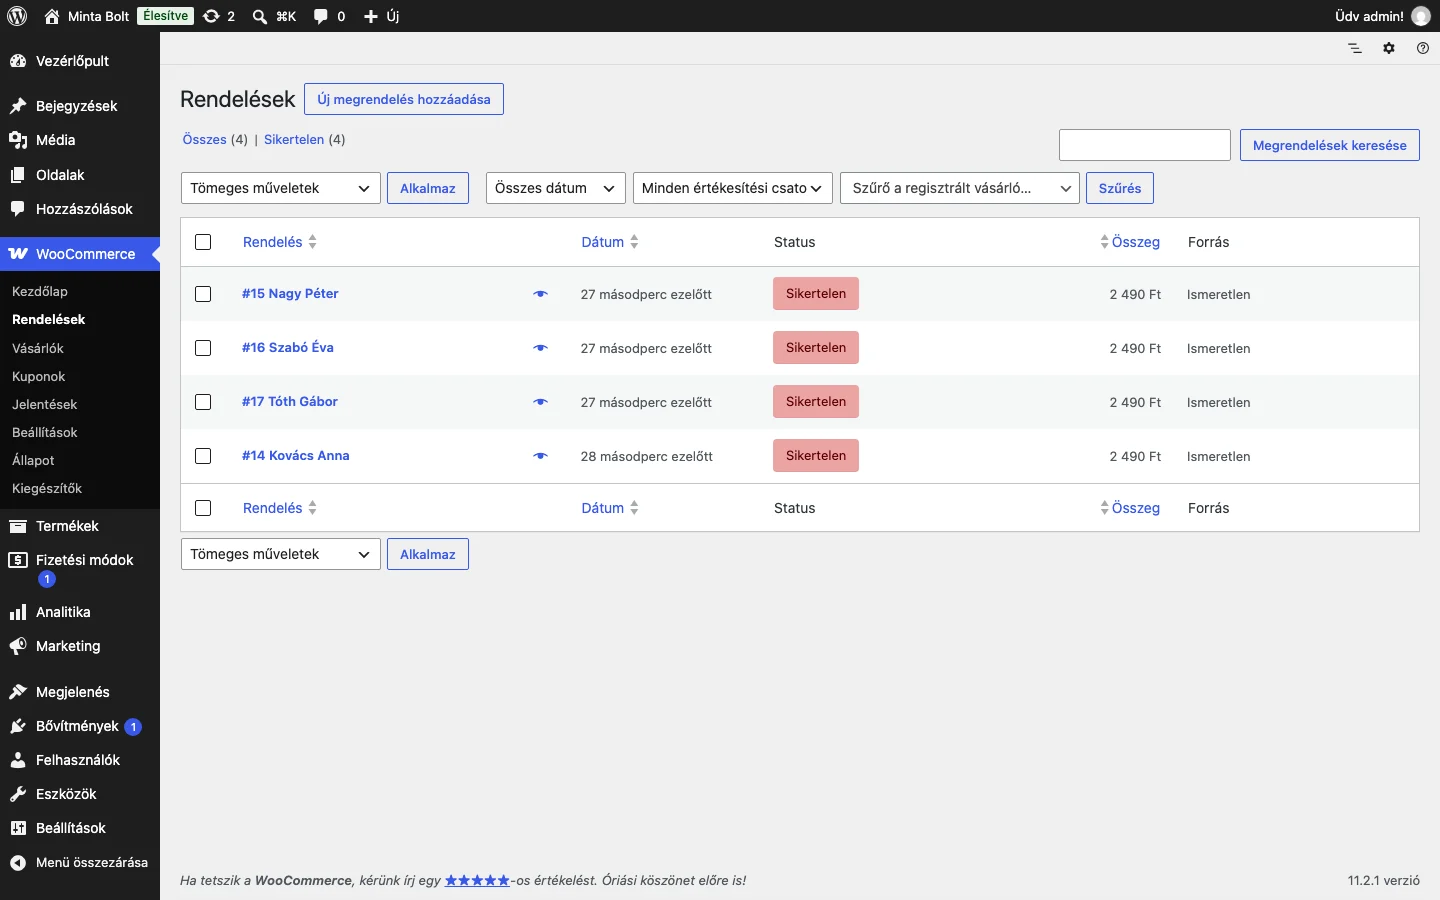
A képen a WooCommerce → Rendelések lista látható a Sikertelen állapotú rendelésekre szűrve. Támadásnál ez a lista hirtelen sokkal hosszabb lesz.
Ezek a rendelések nem elmaradt eladások, és nem a pénztár hibájából jönnek létre, vagyis nem akadályozzák a jogos vásárlókat. A kártyatesztelés viszont más gondot okozhat: több vitát és elutasítást, ami árt a hírnevednek, és időbe, munkába kerül rendezni.
Ha támadás ér
Szekció neve “Ha támadás ér”Ha a boltod egyik fizetési átjáróját (kártyás fizetési módját) használod, először a szolgáltatód erre vonatkozó útmutatását nézd meg. Ha más átjárót használsz:
- Nézd át az összes tranzakciót, és téríts vissza minden gyanúsat. Ez a legfontosabb a viták megelőzéséhez, és sürgősen tedd meg. A visszatérítés ellenére előfordulhat, hogy a fizetési szolgáltató a tranzakciós díjat nem téríti vissza. Ezt kérdezd meg tőle.
- Telepíts a kártyatesztelést gátló bővítményt. A lehetőségeket az alábbi „Megelőzés” rész sorolja fel.
- Ha vannak kifejezetten sebezhető, olcsó termékeid (például „adomány” vagy „fizess, amennyit akarsz” termék), tedd őket ideiglenesen privátra, hogy ne lehessen megvenni.
- Fontold meg a vendégként történő vásárlás tiltását. A beállítás a WooCommerce → Beállítások → Fiókok & Adatkezelés oldalon van: vedd ki a pipát az Engedélyezze a vendégként történő vásárlást (ajánlott) jelölőnégyzetből.
- Kérd meg a fizetési szolgáltatót, hogy erősítse a fiókod védelmét, például frissítse vagy vizsgálja át a csalás elleni szabályokat.
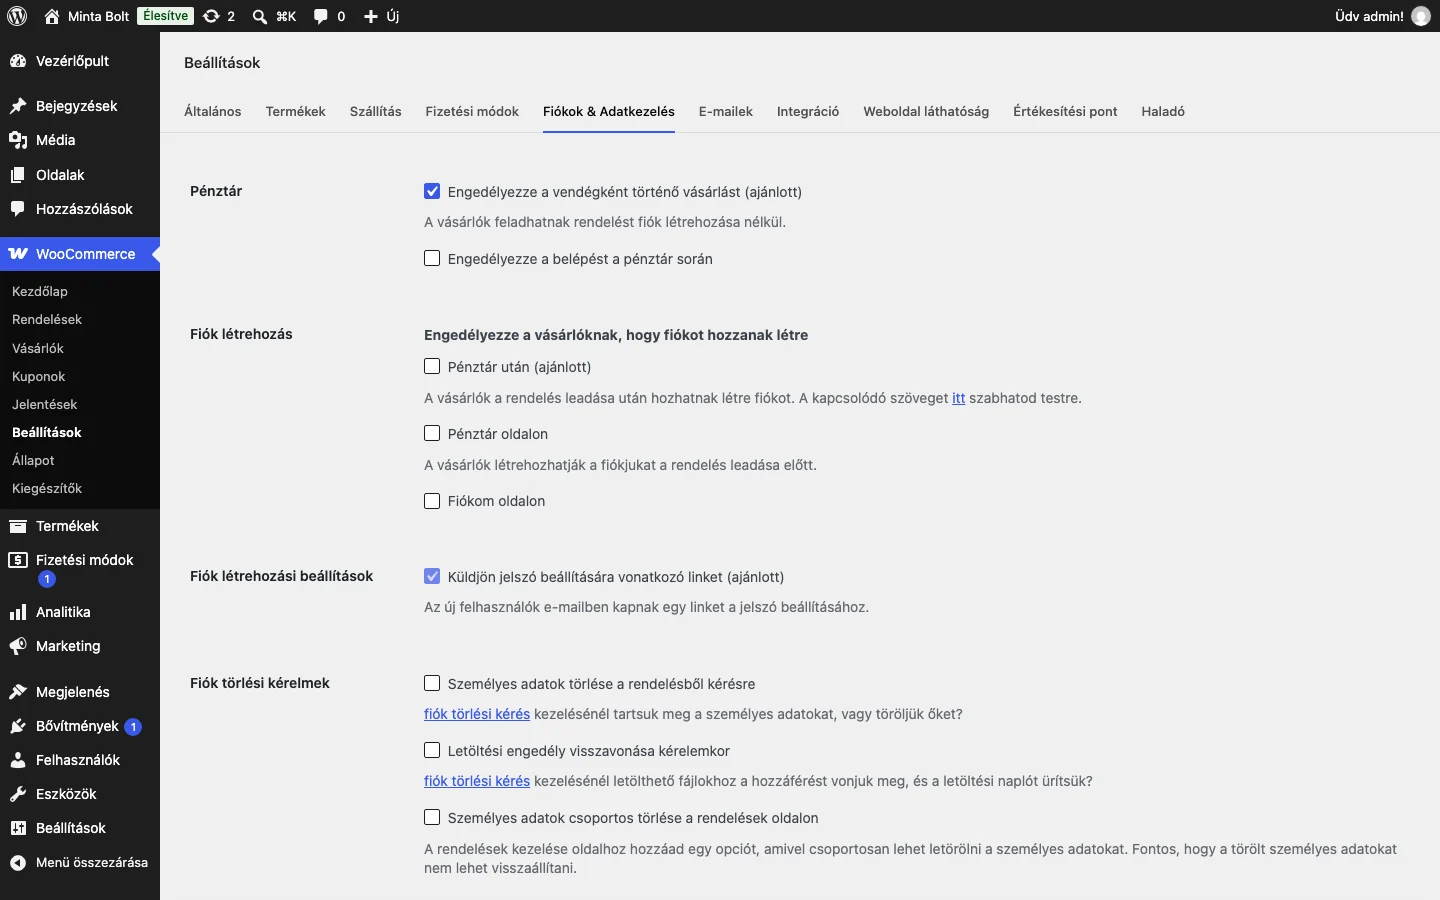
A képen az első beállítás a vendégként történő vásárlás engedélyezése, ezt kapcsolhatod ki támadás idején.
Megelőzés
Szekció neve “Megelőzés”Nincs tökéletes csalásmegelőző rendszer, de ezek a lépések sokat segítenek:
- CAPTCHA. Egy CAPTCHA-bővítmény kötelező robotfelismerést ad a pénztárhoz, ami megnehezíti az automatizált csalást. Van fizetős és ingyenes megoldás is; az ingyenesek közül van olyan, amely csak a Google v2 (jelölőnégyzetes) reCAPTCHA-t támogatja.
- Cloudflare Turnstile. A CAPTCHA újabb, könnyű és adatvédelmi szempontból kíméletes alternatívája, amely a pénztárba építve extra védelmi réteget ad a látogatók zavarása nélkül. Az ingyenes Simple Cloudflare Turnstile bővítménnyel használható, és fizetős változat is létezik.
- Csalásellenes bővítmények. A WooCommerce Anti-Fraud összetett szabályokkal blokkolja a gyanús tranzakciókat. Az Anti-Fraud Shield for WooCommerce testreszabható csalásfelismerést ad, a kártyatesztelést csökkenti, és kézzel vagy automatikusan blokkol. Az Anti-Fraud Protection e-mail, IP-cím, ország vagy VPN-használat alapján blokkol a pénztárnál, reCAPTCHA-t ad a pénztárhoz, és az egyedi szabályok szerint megjelöli a kockázatos rendeléseket felülvizsgálatra.
Bármelyik bővítményt telepíted, olvasd el alaposan a leírását: helytelen beállítással alig vagy egyáltalán nem véd.
További tippek
Szekció neve “További tippek”- Kerüld az „annyit fizetsz, amennyit akarsz” és az adománytermékeket minimális összeg nélkül. A csalók gyakran ezekkel végeznek apró tranzakciókat, amelyeket a kártyabirtokos nem vesz észre.
- Ha támadás alatt állsz, de nem látsz sok Sikertelen rendelést, érdemes kikapcsolni a fizetési módoknál a mentett kártyákkal való fizetés engedélyezését (ha támogatott). Ez azért hatásos néha, mert a csalók így is próbálhatnak kártyákat érvényesíteni: hozzáadják őket egy fiókhoz a boltodban.
A tranzakciók figyelésével, a megfelelő védelmi intézkedésekkel és a gyanús tevékenységre adott gyors reagálással megvédheted a boltot, és megőrizheted a vásárlók bizalmát.
Készült: