

 Magyarmagyar
A WordPress REST API nem válaszol
A REST API elérhetőségének ellenőrzése, a közvetlen hivatkozások beállítása, a blokkoló bővítmények és szerverszabályok keresése.
A WordPress REST API teszi lehetővé a MainWP böngészőbővítményét, a külső integrációkat és a vezérlőpult egyes funkcióit. Ha a REST API le van tiltva vagy blokkolva van, ezek nem működnek.
Előfeltétel: adminhozzáférés a WordPress-webhelyhez, hozzáférés a bővítmények beállításaihoz, és a szerveroldali javításokhoz a wp-config.php elérése.
Elérhető-e a REST API?
Szekció neve “Elérhető-e a REST API?”Nyisd meg böngészőben ezt a címet (a saját domainnel):
https://sajat-oldal.hu/wp-json/- Ha működik, JSON-választ látsz a webhely adataival és az elérhető végpontokkal.
- Ha blokkolva van, hibaüzenetet kapsz, például:
{ "code": "rest_cannot_access", "message": "DRA: Only authenticated users can access the REST API.", "data": {"status": 401}}A közvetlen hivatkozások javítása
Szekció neve “A közvetlen hivatkozások javítása”A REST API-hoz a WordPress korlátozása miatt nem „Egyszerű” (Plain) hivatkozásszerkezet kell.
- Nyisd meg a wp-adminban a Beállítások → Közvetlen hivatkozások oldalt.
- Válassz bármelyik szerkezetet az Egyszerű (az első lehetőség) kivételével.
- Kattints a módosítások mentésére.
- Nyisd meg újra a
https://sajat-oldal.hu/wp-json/címet, és ellenőrizd, hogy már működik.
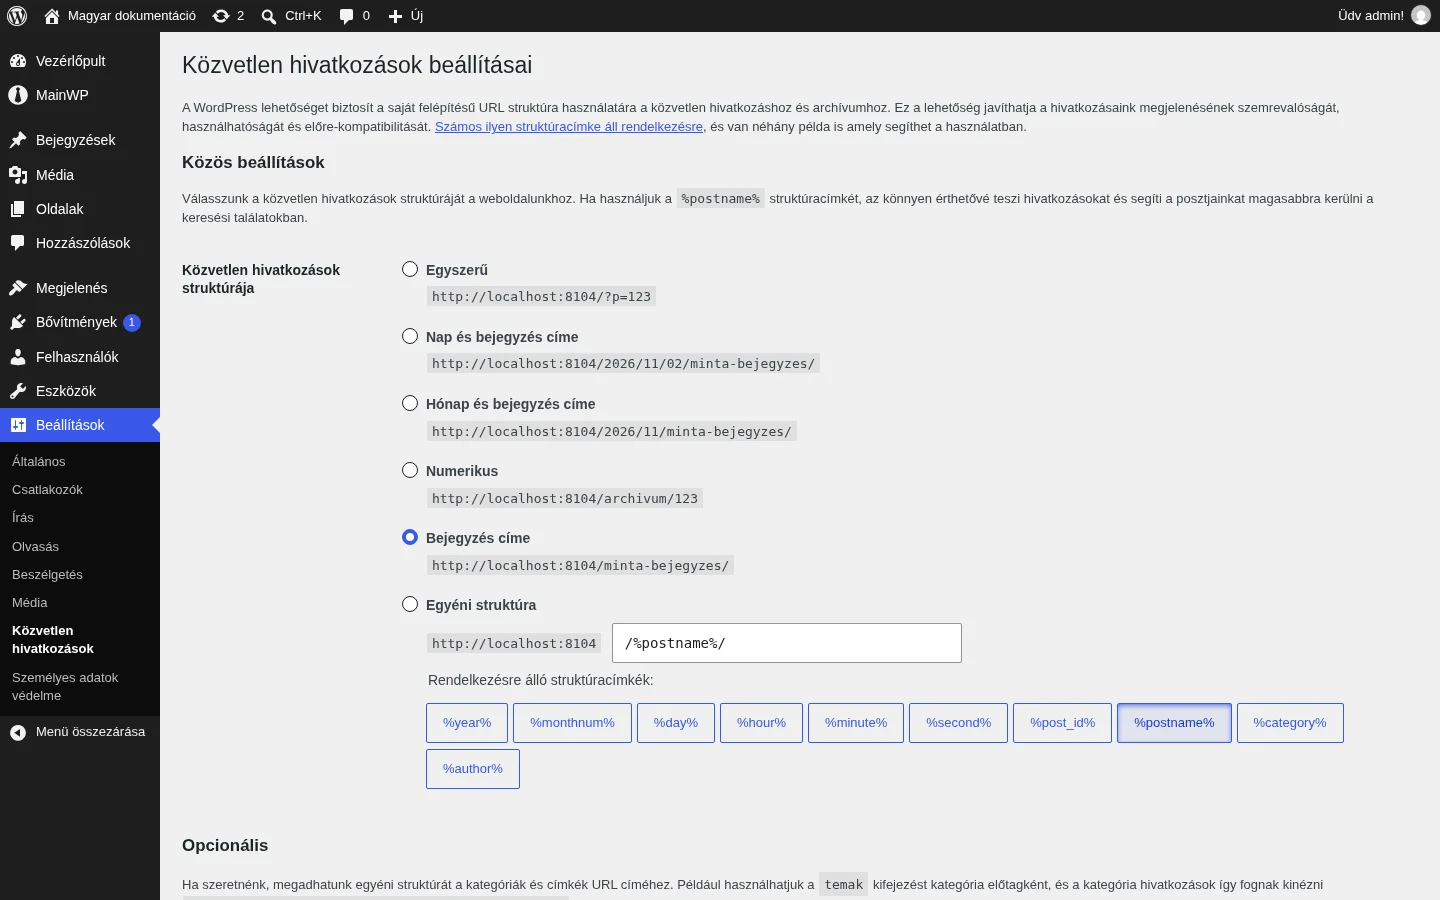
A képen a Bejegyzés címe szerkezet van kiválasztva, ez megfelel a REST API-nak. Az Egyszerű lenne a hibás választás.
Bővítmények, amelyek letilthatják a REST API-t
Szekció neve “Bővítmények, amelyek letilthatják a REST API-t”A biztonsági és teljesítménybővítmények gyakran adnak lehetőséget a REST API letiltására. Ez ritkán javítja a biztonságot vagy a teljesítményt, mégis előfordul, hogy valaki bekapcsolja.
| Kategória | Bővítmények |
|---|---|
| Biztonság | Solid Security (iThemes), Wordfence, All-In-One Security (AIOS), Sucuri, Shield Security, BulletProof Security, NinjaFirewall, Titan Anti-spam & Security |
| Teljesítmény | Perfmatters, Swift Performance, Clearfy Cache |
| Elrejtés és adatvédelem | WP Hide & Security Enhancer, Hide My WP Ghost, Password Protected |
| REST API-vezérlés | Disable REST API, WP REST API Controller, WP OAuth Server |
| CDN és tűzfal | Cloudflare WAF |
Ezek alapértelmezetten nem tiltják le a REST API-t. Ha valamelyik telepítve van, nézd meg a beállításait.
A blokkoló bővítmény megkeresése
Szekció neve “A blokkoló bővítmény megkeresése”- Kapcsold ki egyenként a biztonsági és teljesítménybővítményeket.
- Minden kikapcsolás után próbáld meg a
https://sajat-oldal.hu/wp-json/címet. - Amikor a REST API újra válaszol, megtaláltad a hibás bővítményt.
- A bővítmény beállításaiban keresd meg a REST API-lehetőségeket, és engedélyezd a hozzáférést. Lehet, hogy elég csak egyes végpontokat kivételként megadnod.
Szerverszintű korlátozások
Szekció neve “Szerverszintű korlátozások”Az Apache vagy az Nginx beállításai is blokkolhatják a /wp-json/ kezdetű útvonalakat.
- Apache: nézd át a webhely
.htaccessfájlját olyan szabályokért, amelyek a/wp-json/kéréseket blokkolják. - Nginx: nézd át a szerverkonfigurációt olyan
locationblokkokért, amelyek korlátozzák a/wp-json/elérését. - Tárhelyszolgáltató: ha nem találod a blokkoló szabályt, kérd meg a szolgáltatót, hogy ellenőrizze, nem blokkolják-e a REST API-kéréseket szerverszinten.
A MainWP-hez szükséges végpontok
Szekció neve “A MainWP-hez szükséges végpontok”Ha a MainWP böngészőbővítményét vagy REST API-integrációkat használsz, ezeknek a végpontoknak elérhetőnek kell lenniük:
| Végpont | Mire való |
|---|---|
/mainwp/v1/sites/all-sites |
Az összes csatlakoztatott webhely listája |
/mainwp/v1/sites/sites-available-updates-count |
A frissítések száma |
/mainwp/v1/site/non-mainwp-changes-count |
A nem MainWP-ből végzett változások száma |
Biztonsági megfontolások
Szekció neve “Biztonsági megfontolások”A REST API alapértelmezetten be van kapcsolva a WordPress-webhelyeken, és a modern WordPress-funkciók szabványos kommunikációs módja. Bekapcsolva hagyva:
- nem jelent nagyobb biztonsági kockázatot a hagyományos módszereknél;
- szükséges a Gutenberg-szerkesztőhöz, sok bővítményhez és a mobilalkalmazásokhoz;
- megfelelő hitelesítéssel biztonságossá tehető, letiltás helyett.
Ellenőrzőlista:
- Kipróbáltad a
/wp-json/címet közvetlenül. - A közvetlen hivatkozások szerkezete nem „Egyszerű”.
- Átnézted a telepített bővítmények REST API-letiltási lehetőségeit.
- Kizártad, hogy szerverszintű korlátozás blokkolja.
- A REST API JSON-adatot ad vissza.
Kapcsolódó fejezetek: Böngészőbővítmény, REST API áttekintés, Kapcsolati problémák elhárítása.
Készült: