

 Magyarmagyar
Sérülékenységek
A WordPress, a bővítmények és a sablonok ismert sebezhetőségeinek felismerése, a Patchstack Priority szintjei és a teendők.
A Biztonság → Sérülékenységek oldal azt mutatja, hogy a WordPress-magban, a bővítményekben és a sablonokban van-e ismert biztonsági rés. A bővítmény rendszeresen ellenőrzi a webhelyet, a találatokat a Patchstack sebezhetőségi adatbázisával veti össze, és a kockázat szerint rangsorolja.
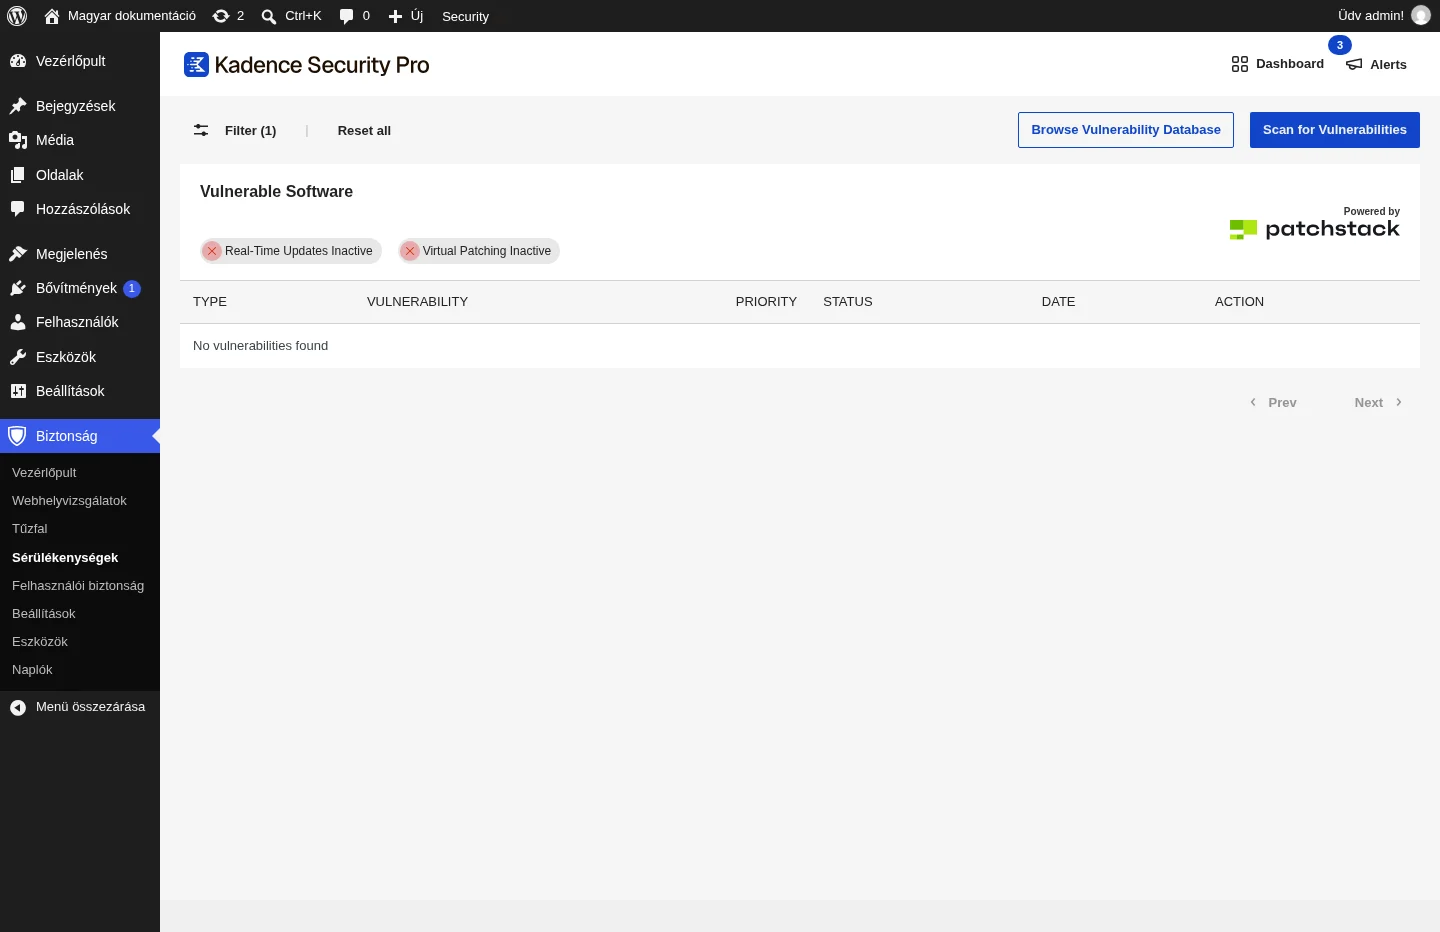
Az oldal felső sorában a Filter és a Reset all gombbal szűrheted a listát, a Browse Vulnerability Database gombbal a sebezhetőségi adatbázist nyithatod meg, a Scan for Vulnerabilities gombbal pedig azonnal új ellenőrzést indíthatsz. A Vulnerable Software táblázat oszlopai: Type (típus), Vulnerability (sebezhetőség), Priority (prioritás), Status (állapot), Date (dátum) és Action (művelet). Ha nincs találat, a „No vulnerabilities found” üzenet látszik.
Hogyan működik
Szekció neve “Hogyan működik”- Vizsgálat és értékelés: a rendszer rendszeresen átnézi a WordPress-telepítést és a bővítményeket. Megtalálja az elavult szoftvereket, a téves beállításokat és az ismert gyenge pontokat.
- Sebezhetőségi adatbázis: a találatokat a Patchstack adatbázisával veti össze. Minden bejegyzés tartalmazza a Patchstack Priority pontszámot, amely a valós kockázatot adja meg, az érintett szoftververziókat és a lehetséges hatást. Az adatbázis rendszeres frissítése miatt az új fenyegetésekről is hamar értesülsz.
- Súlyosság szerinti rangsorolás: a sebezhetőségeket három szintre sorolja, így azzal kezdheted, ami a legsürgősebb, és kevesebb zaj éri a közvetlen veszélyt nem jelentő hibákat.
- Jelentések és értesítések: a kijelölt személyek értesítést kaphatnak a kritikus sebezhetőségekről, a találatokhoz pedig javasolt teendők tartoznak.
- Más eszközökkel kiegészítve: a bővítmény a webhely megerősítésére szolgál, de nem végez kártevővizsgálatot. Tökéletes védelem nincs, ezért érdemes mellé kártevőkereső bővítményt is használni.
A Patchstack Priority szintjei
Szekció neve “A Patchstack Priority szintjei”| Szint | Mit jelent | Javasolt frissítési határidő |
|---|---|---|
| High (magas) | Várhatóan aktívan kihasználják, vagy már kihasználják. A Patchstack virtuális javítási szabályt ad hozzá. | azonnal (0 nap) |
| Medium (közepes) | Célzottabb támadásokban kihasználható, de még nem ismert, hogy kihasználják. A Patchstack virtuális javítási szabályt ad hozzá. | 7 nap |
| Low (alacsony) | Nem várható a kihasználása, és nem ismert kihasználás. Nem kell hozzá virtuális javítás. | 30 nap |
Mit tehetsz egy találattal
Szekció neve “Mit tehetsz egy találattal”- Update: ha van javított verzió, a bővítmény a frissítésre kér. A frissítés megszünteti a sebezhetőséget.
- Deaktiválás: ha még nincs javítás, a bővítmény a szoftver kikapcsolását javasolhatja, amíg ki nem jön a javítás.
- Mute: ha egyik sem megfelelő, elnémíthatod az értesítést. Ettől a sebezhetőség a webhelyen marad, ezért ez kockázatos: csak akkor használd, ha tudatosan vállalod.
A sebezhetőségek automatikus javításához és a frissítések késleltetéséhez lásd a Verziókezelés modult a Funkciók fejezetben.
A virtuális javítás „Inactive”
Szekció neve “A virtuális javítás „Inactive””Ha a Virtual Patching állapota Inactive, általában azért van, mert a Patchstack nincs licencelve. Nyisd meg a Beállítások → SolidWP licencelés oldalt, ott megtalálod a Patchstack részt, ahol licencelheted a webhelyet. Ha a Real-Time Updates is inaktív, kapcsold be a Verziókezelést (lásd Funkciók).
Készült: