

 Magyarmagyar
Értesítések
Az e-mailes értesítések alapbeállításai és az egyes értesítéstípusok testreszabása.
A Biztonság → Beállítások → Notifications oldalon a bővítmény e-mailes értesítéseit állíthatod be. Alapértelmezésben a webhely minden adminisztrátora megkapja őket.
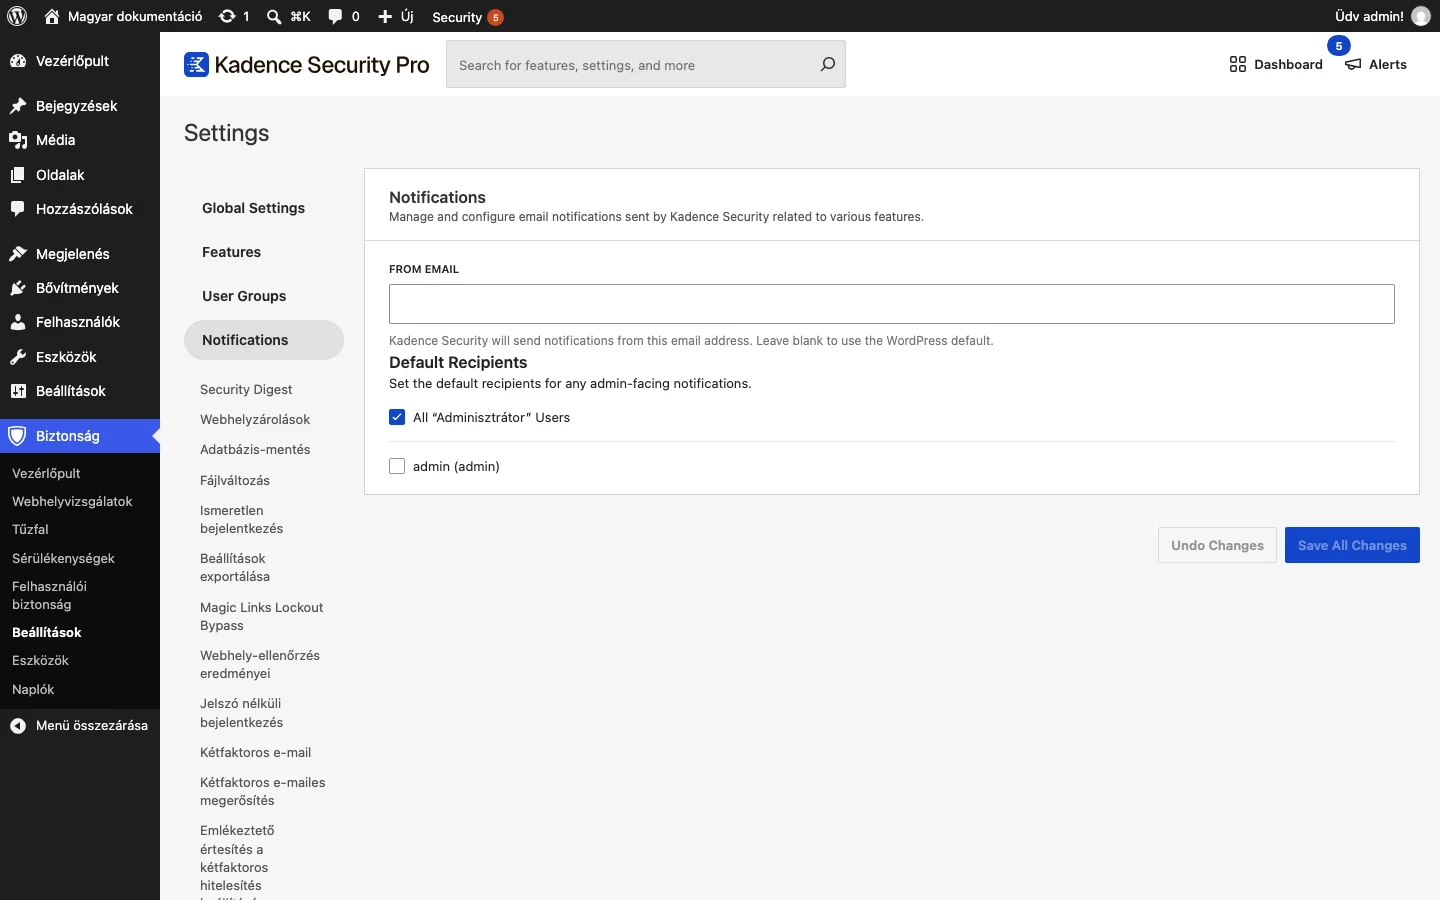
Alapbeállítások
Szekció neve “Alapbeállítások”| Beállítás | Mit csinál |
|---|---|
| From Email | Erről a címről mennek az értesítések. Ha üresen hagyod, a WordPress alapértelmezett feladócímét használja. |
| Default Recipients | Az adminisztrátori értesítések alapértelmezett címzettjei: az All „Adminisztrátor” Users jelölőnégyzettel minden adminisztrátor, vagy egyenként kijelölt felhasználók. |
Értesítéstípusok
Szekció neve “Értesítéstípusok”Az oldal bal oldali almenüjében az egyes értesítések külön oldalon állíthatók. Az Enabled jelölőnégyzet be- és kikapcsolja az értesítést, a Customize részben a tárgyat (Subject) módosíthatod, a Recipient mezőben a címzetteket: Default Recipients vagy Custom.
| Értesítés | Mikor megy | Különleges beállítás |
|---|---|---|
| Security Digest | Összefoglalót küld a kizárásokról, a fájlmódosításokat észlelő vizsgálatokról és a jogosultsági szint emelésekről, hogy nagy támadás idején ne kapj rengeteg e-mailt. | Schedule: Napi vagy Heti. |
| Webhelyzárolások | Amikor egy felhasználót vagy IP-címet zárolnak. | |
| Adatbázis-mentés | Az adatbázis-mentés másolatát elküldi az itt megadott e-mail-címekre. | Recipient: a címek soronként egy. |
| Fájlváltozás | A Fájlváltozás modul értesítése. | |
| Ismeretlen bejelentkezés | A Megbízható eszközök modul értesíti a felhasználót, ha ismeretlen eszközről léptek be a fiókjába. | |
| Beállítások exportálása | A beállítások exportfájlját e-mailben csatolva küldi. | Az üzenet szövege HTML-lel szerkeszthető; használható címkék: date, time, site_url, site_title, {{ $tag_name }} formában. |
| Webhely-ellenőrzés eredményei | Ha a vizsgálat problémát észlel, vagy ismétlődően nem tud lefutni. | |
| Inaktív felhasználók | Listát küld azokról, akik 30 napja nem voltak aktívak, hogy lefokozhasd vagy eltávolíthasd őket. | Schedule: Napi, Heti vagy Havi. |
| Információ az automatikus frissítésekről | A Verziókezelés modul részletezi az elvégzett automatikus frissítéseket. |
Az almenüben további értesítések is megjelennek (például a kétfaktoros hitelesítés e-mailjei), amelyeknek a beállítása ugyanígy működik.
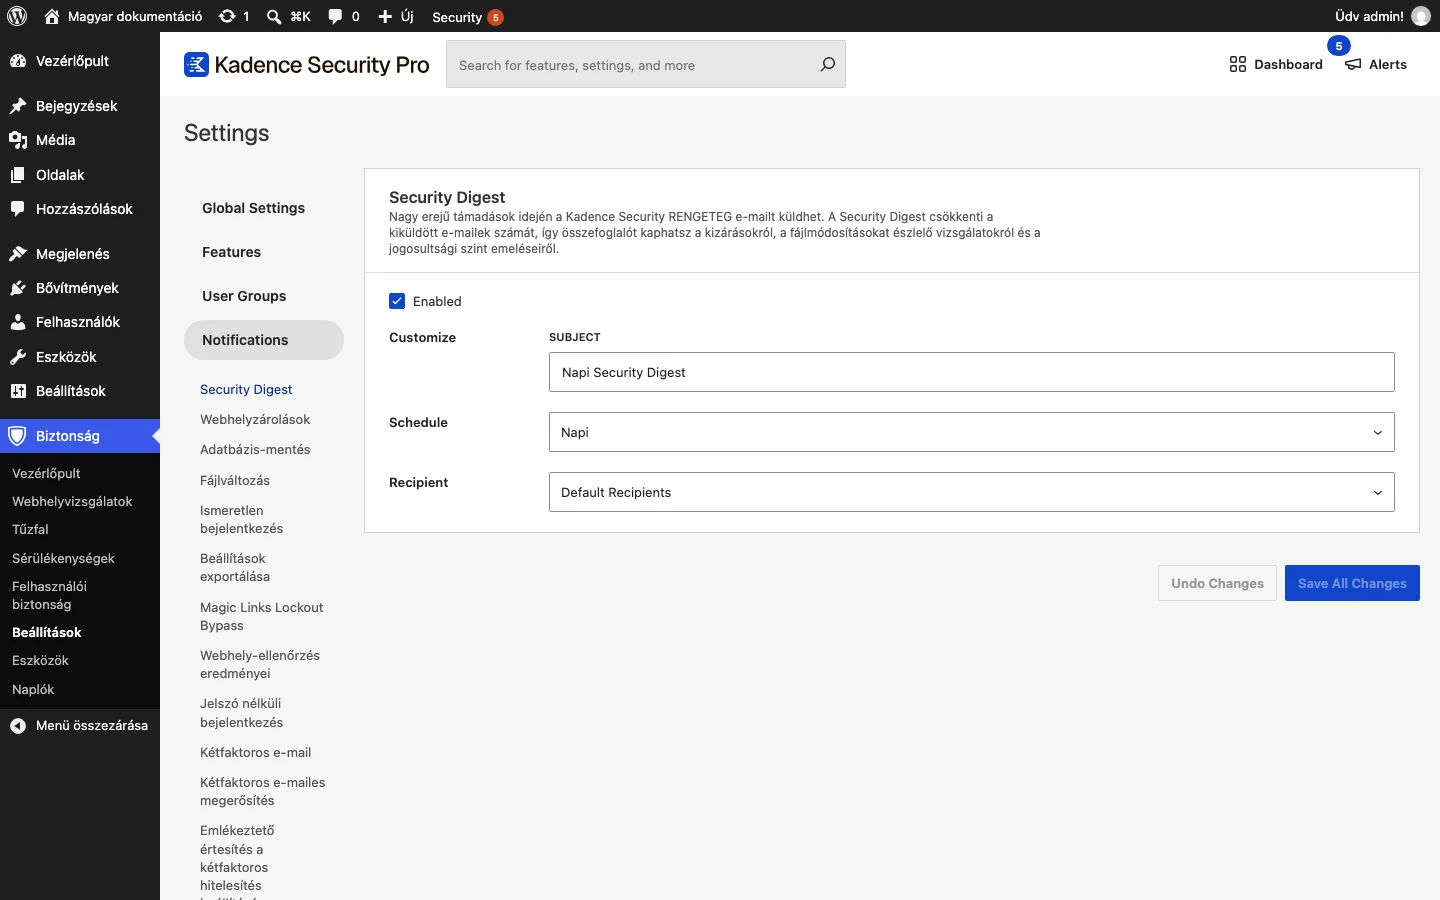
A módosításokat a Save All Changes gombbal mented, a Undo Changes a mentetlen változtatásokat vonja vissza.
Tanácsok az értesítésekhez
Szekció neve “Tanácsok az értesítésekhez”A From Email mezőt érdemes üresen hagyni, kivéve ha olyan címet használsz, amely a webhely tartományához tartozik; az admin felhasználó címe kézbesítési hibákat okozhat. A levelek kézbesítését levelezési szolgáltatással (SendGrid, Postmark, Mandrill) vagy SMTP-bővítménnyel javíthatod.
Az értesítések részletei
Szekció neve “Az értesítések részletei”- Security Digest: nagy támadás idején a bővítmény rengeteg e-mailt generálhat. A Security Digest egy összefoglalót küld a zárolásokról, a fájlváltozás-ellenőrzésekről, az aktív és enyhített sérülékenységekről és a jogosultsági szint emelésekről. Ha nem akarsz zárolásonként értesítést, kapcsold ki a webhelyzárolási értesítést.
- Webhelyzárolások: minden zárolásról e-mailt küld. Ez „mindent vagy semmit” értesítés: DDoS-szerű támadásnál ijesztően sok levelet generálhat. Ilyenkor ne ess pánikba: az értesítés azt jelzi, hogy a védelem működik, és nyugodtan kikapcsolhatod, a zárolásokat a vezérlőpulton is követheted.
- Adatbázis-mentés: a mentések másolatát küldi a megadott címzetteknek; csak akkor érhető el, ha az Adatbázis-mentések modul be van állítva.
- Fájlváltozás: a legutóbbi napi vizsgálathoz képest talált változásokról jelentést küld; csak bekapcsolt modullal érhető el.
- Ismeretlen bejelentkezés: a Megbízható eszközök modullal értesíti a regisztrált felhasználót az ismeretlen eszközről történt belépésről.
- Beállítások exportálása: az exportfájlt e-mailben csatolva küldi.
- Varázslink-zárolás megkerülése: a Varázslinkek modul e-mailben küld egy linket, amely megkerüli a zárolást. Az alap sablon már tartalmazza a
login_urlcímkét. - Webhely-ellenőrzés eredményei: az ütemezett vizsgálat modul küldi, ha problémát talál vagy ismételten nem tud lefutni. A vizsgálat az alap változatban naponta négyszer, a Pro változatban óránként fut, de értesítés csak akkor megy, ha olyan sérülékeny bővítményt vagy sablont talál, amelyet az előző vizsgálat nem, vagy ismétlődő a hiba.
- Jelszó nélküli bejelentkezés: a modul e-mailt küld a belépési linkkel; az alap sablon a
login_urlcímkét gombként tartalmazza. - Kétfaktoros e-mail: a kétfaktoros modul küldi a kódot azoknak, akik az e-mailt választották.
- Kétfaktoros e-mail megerősítése: a beállításkor küld hitelesítő kódot. Érdemes az előző e-mailhez hasonlóvá tartani. Kikapcsolásával a megerősítési folyamat is kikapcsol.
- Kétfaktoros emlékeztető: a Felhasználói biztonsági ellenőrzés modul emlékezteti a felhasználókat a kétfaktoros hitelesítés beállítására.
- Inaktív felhasználók: a 30 napja nem aktív felhasználók listáját küldi, hogy lefokozd vagy eltávolítsd őket. Programozottan kikapcsolható a
wp-config.phpfájlban:
define('ITSEC_DISABLE_INACTIVE_USER_CHECK', true);Ha ezt beállították, a beállítóoldal jelölőnégyzete nem tudja újra bekapcsolni az értesítést.
- Információ az automatikus frissítésekről: a Verziókezelés részletezi az elvégzett frissítéseket.
- Régi webhely vizsgálata: a Verziókezelés e-mailt küld, ha elavult WordPress-telepítést talál a tárhelyfiókodon, mert egyetlen sebezhető régi webhely az összes többit is veszélybe sodorhatja.
Az értesítések, amelyek a funkció lényegét adják (például a varázslink-zárolás megkerülése), nem kapcsolhatók ki külön: a funkciót magát kell kikapcsolni.
Melyik e-mailt érdemes bekapcsolva hagyni?
Szekció neve “Melyik e-mailt érdemes bekapcsolva hagyni?”Ajánlott bekapcsolva tartani:
- Security Digest: napi vagy heti összefoglaló a zárolásokról, fájlváltozásokról, sérülékenységekről és jogosultsági szint emelésekről.
- Webhelyzárolások: ha valakit sok sikertelen próbálkozás vagy biztonsági szabály miatt zárolnak.
- Webhely-ellenőrzés eredményei: az ütemezett vizsgálatok sérülékenységeiről.
- Az összes kétfaktoros e-mail, ha a kétfaktoros hitelesítés be van kapcsolva.
Szükség szerint választhatók:
- Adatbázis-mentés: ha a beépített mentést használod. Ha külön mentőbővítményed saját riasztást küld, nem kell.
- Fájlváltozás: a Security Digest helyettesítheti, de az csak rövid üzenetet mutat, a teljes listához a naplókat kell megnyitni.
- Beállítások exportálása: nagyobb csapatot kezelő adminoknak hasznos.
- Inaktív felhasználók: több felhasználós webhelyen hasznos az elavult fiókok követéséhez.
- Információ az automatikus frissítésekről: ha a tárhely, a WordPress vagy más bővítmény nem küld ilyet; különben duplikált információ.
Az e-mail logójának cseréje
Szekció neve “Az e-mail logójának cseréje”Az értesítések alapból a webhelyen beállított logót használják. Egyéni logót a solid_security_mail_site_logo szűrővel állíthatsz be (a sablon functions.php fájljában, lehetőleg gyermeksablonban, vagy kódrészlet-bővítménnyel):
add_filter( 'solid_security_mail_site_logo', function( $url, $size ) { // Cseréld a saját logód URL-jére. $custom_logo_url = 'https://example.com/path-to-your-logo.png'; return $custom_logo_url;}, 10, 2 );Készült: Frissítve: