
 Magyarmagyar
 Englishangol
Spam
Captcha nélküli védelem a bot-regisztráció, a spam-hozzászólás és -értékelés, és a jelszó-visszaállítási áradat ellen.
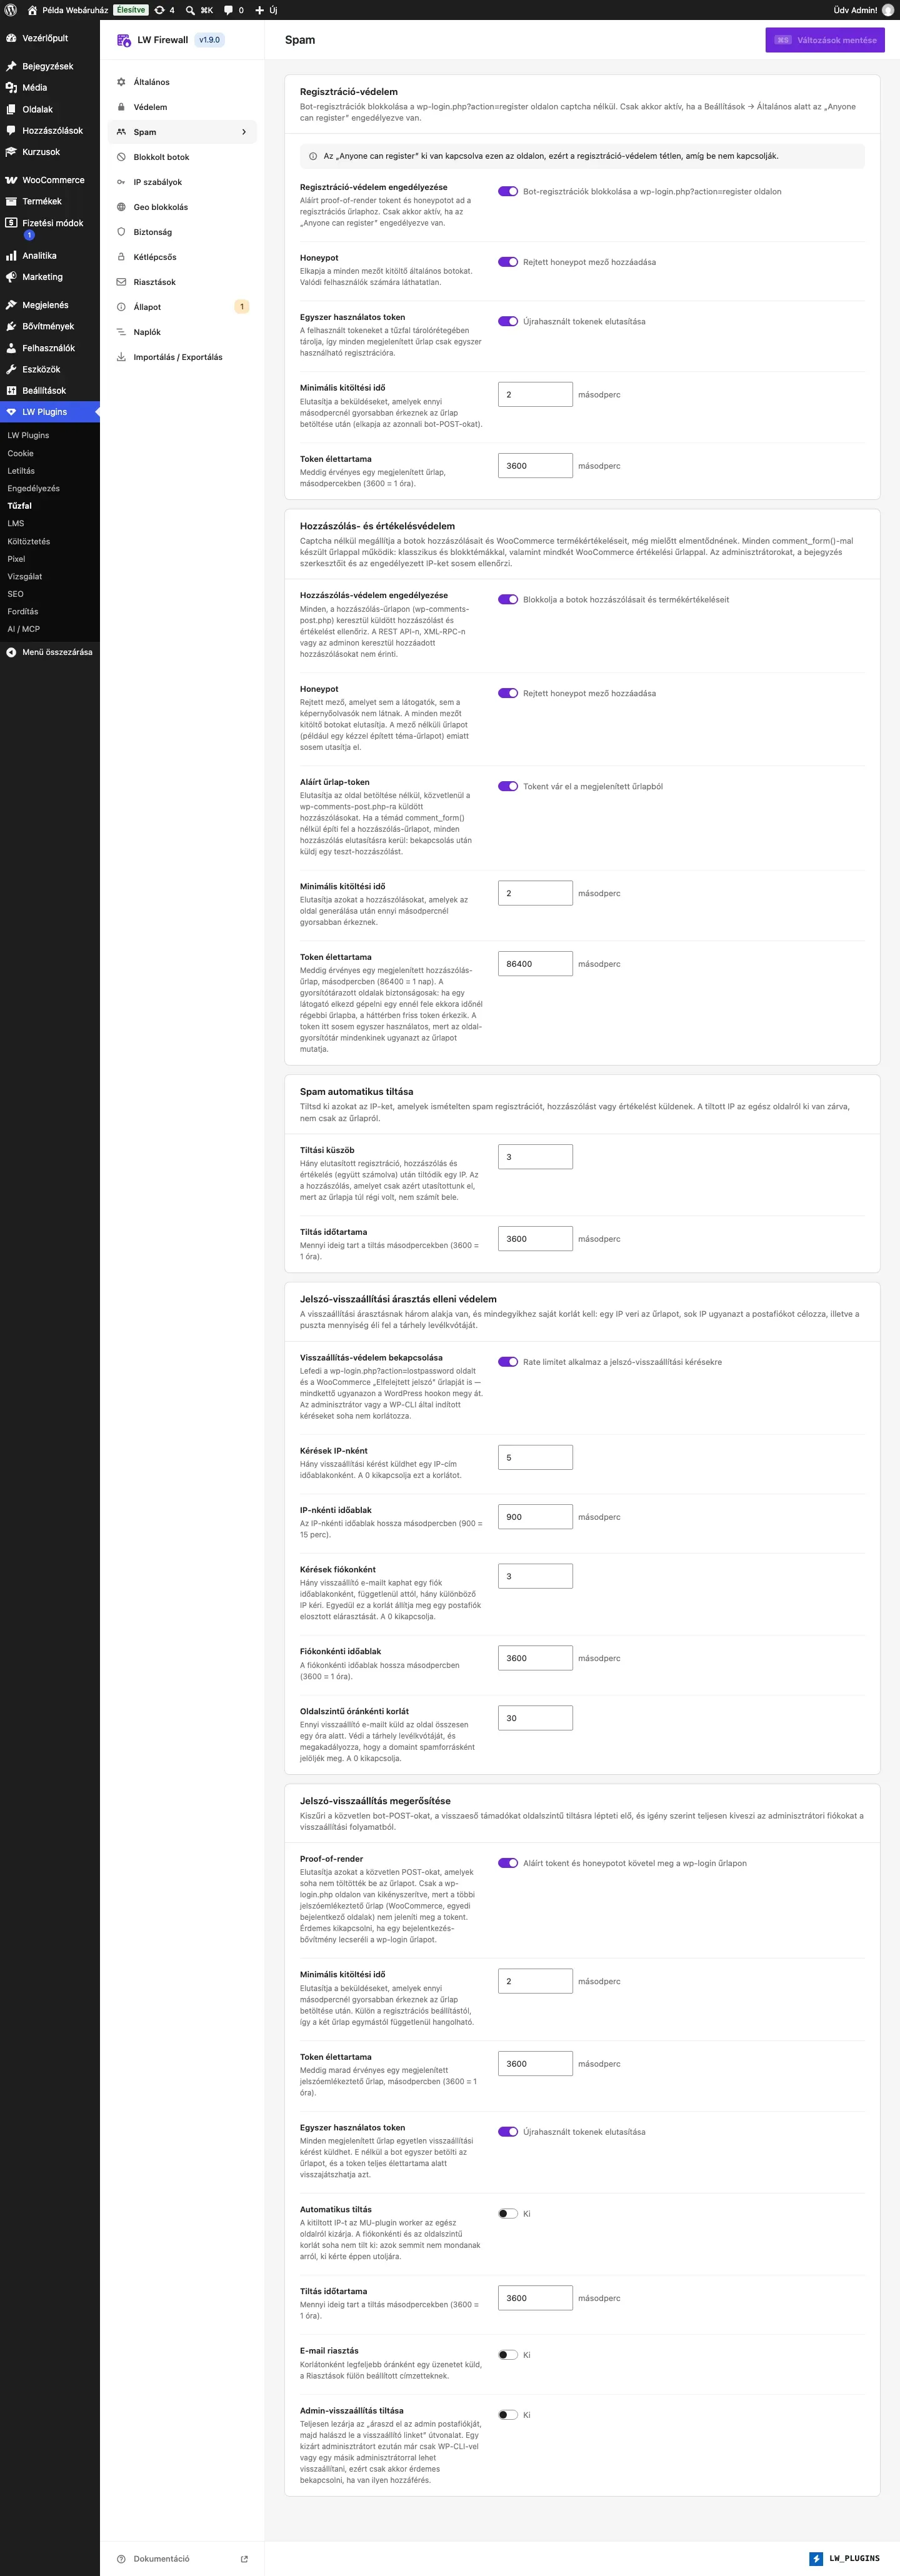
A Spam fül teteje: a regisztráció-, a hozzászólás- és értékelésvédelem, alatta a spamtiltás és a jelszó-visszaállítás védelme.
A fül öt részből áll. Egyik sem kér captchát: a védelem egy, a látogató számára láthatatlan, rejtett mezőre (Honeypot) és egy aláírt űrlap-tokenre épül.
Regisztráció-védelem
Szekció neve “Regisztráció-védelem”Csak akkor fut, ha a WordPressben a Beállítások → Általános alatt bárki regisztrálhat. Ha nem, a fül jelzi, hogy a védelem tétlen.
| Beállítás | Alapérték | Mit csinál |
|---|---|---|
| Regisztráció-védelem engedélyezése | Be | Aláírt tokent és rejtett mezőt ad a regisztrációs űrlaphoz. |
| Honeypot | Be | A minden mezőt kitöltő botokat fogja meg. A látogató nem látja. |
| Egyszer használatos token | Be | Minden megjelenített űrlap csak egyszer használható. |
| Minimális kitöltési idő | 2 mp | Az ennél gyorsabban beküldött űrlapot elutasítja. |
| Token élettartama | 3600 mp | Meddig érvényes egy megjelenített űrlap. |
A regisztrációs űrlapot a bővítmény kiveszi az oldal-gyorsítótárból. Elutasításkor a látogató ezt látja: „A regisztráció sikertelen, kérjük, próbáld újra.”
Hozzászólás- és értékelésvédelem
Szekció neve “Hozzászólás- és értékelésvédelem”A hozzászólásokat és a WooCommerce-termékértékeléseket még a mentés előtt szűri. Minden comment_form()-mal készült űrlappal működik, klasszikus és blokktémában is. Az adminisztrátorokat, a bejegyzés szerkesztőit és az engedélyezett IP-ket nem ellenőrzi.
| Beállítás | Alapérték | Mit csinál |
|---|---|---|
| Hozzászólás-védelem engedélyezése | Be (új telepítés) | A hozzászólás-űrlapon (wp-comments-post.php) küldött hozzászólást és értékelést ellenőrzi. A REST API-n, XML-RPC-n vagy az adminban felvett hozzászólásokat nem érinti. |
| Honeypot | Be | Rejtett mező, a látogató és a képernyőolvasó sem látja. |
| Aláírt űrlap-token | Be | Tokent vár a megjelenített űrlapból. |
| Minimális kitöltési idő | 2 mp | Az ennél gyorsabb beküldést elutasítja. |
| Token élettartama | 86 400 mp | 1 nap. A gyorsítótárazott oldalakkal is működik. |
Elutasításkor a látogató ezt látja: „Hiba: A hozzászólásodat nem sikerült elküldeni. Töltsd újra az oldalt, és próbáld újra.”
Spam automatikus tiltása
Szekció neve “Spam automatikus tiltása”Kitiltja az ismételten spammelő IP-t. A regisztrációt, a hozzászólást és az értékelést együtt számolja.
| Beállítás | Alapérték | Mit csinál |
|---|---|---|
| Tiltási küszöb | 3 | Ennyi elutasított beküldés után jön a tiltás. A csak túl régi űrlap miatt elutasított hozzászólás nem számít bele. |
| Tiltás időtartama | 3600 mp | A tiltás hossza. |
Jelszó-visszaállítási árasztás elleni védelem
Szekció neve “Jelszó-visszaállítási árasztás elleni védelem”Három külön korlát: egy IP túl sokszor kér visszaállítást; sok IP ugyanazt a fiókot célozza; vagy a puszta mennyiség éli fel a tárhely levélkvótáját. A korlát a wp-login.php?action=lostpassword oldalra és a WooCommerce elfelejtett jelszó űrlapjára is vonatkozik. Az adminisztrátor vagy a WP-CLI által indított visszaállítást nem korlátozza.
| Beállítás | Alapérték | Mit csinál |
|---|---|---|
| Visszaállítás-védelem bekapcsolása | Be | A három korlát főkapcsolója. |
| Kérések IP-nként / IP-nkénti időablak | 5 / 900 mp | Egy IP ennyi kérést küldhet ennyi idő alatt. 0 = kikapcsolva. |
| Kérések fiókonként / Fiókonkénti időablak | 3 / 3600 mp | Egy fiókra ennyi kérés jöhet, bárhonnan. 0 = kikapcsolva. |
| Oldalszintű óránkénti korlát | 30 | Óránként legfeljebb ennyi visszaállító levél megy ki. Védi a levélkvótát és a domain hírnevét. 0 = kikapcsolva. |
Jelszó-visszaállítás megerősítése
Szekció neve “Jelszó-visszaállítás megerősítése”| Beállítás | Alapérték | Mit csinál | Mikor állítsd |
|---|---|---|---|
| Proof-of-render | Be | Tokent tesz a wp-login.php visszaállító űrlapjára. Csak ott hat. |
Kapcsold ki, ha egy belépés-bővítmény lecseréli a wp-login űrlapot. |
| Minimális kitöltési idő | 2 mp | Az ennél gyorsabb beküldést elutasítja. | |
| Token élettartama | 3600 mp | Meddig érvényes egy megjelenített űrlap. | |
| Egyszer használatos token | Be | Minden űrlap csak egyszer használható. | |
| Automatikus tiltás | Ki | Az IP-nkénti korlátot túllépő címet az egész oldalról kitiltja. A fiókonkénti és az oldalszintű korlát sosem tilt ki. | |
| Tiltás időtartama | 3600 mp | A tiltás hossza. | |
| E-mail riasztás | Ki | E-mailt küld, ha egy korlát betelik, korlátonként legfeljebb óránként egyet. A címzett a Riasztások fülön beállított cím. | |
| Admin-visszaállítás tiltása | Ki | Adminisztrátori fiókra nem lehet jelszó-visszaállítást kérni. | Csak ha van WP-CLI-hozzáférésed vagy egy második adminisztrátor: a kizárt adminisztrátort csak így lehet visszaállítani. |
A látogató üzenetei: „Hiba: A jelszó visszaállítása nem sikerült, kérjük próbáld újra.” és „Hiba: Túl sok jelszó-visszaállítási kérés. Kérjük, próbáld meg később.”